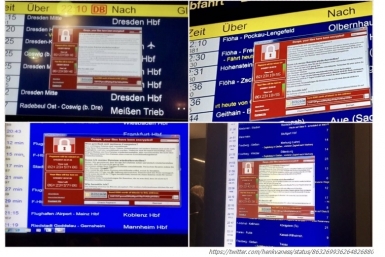
Со всего мира продолжают приходить известия о последствиях атаки. Как сообщает ресурс 3Dnews.ru Renault была вынуждена приостановить работу одного из заводов на северо-западе Франции. Британское предприятие Nissan пошло на аналогичный шаг, персонал отпущен домой до устранения неполадок. Британское правительство созвало экстренный комитет для оценки ситуации. Жители Германии жалуются на то, что информационно табло и терминалы железных дорог тоже оказались заражены. Есть сообщения о том, что пострадали табло в аэропортах. Среди жертв указаны энергетическая компания и поставщик газа в Испании, национальные провайдеры Испании и Португалии, пакистанская авиакомпания, полицейские участки в Китае, школы и университеты по всему миру, а также сеть банкоматов в Китае. Сообщается, что на испанской фабрике Renault также замечен вирус.
ФСБ с помощью системы ГосСОПКА (Государственная система обнаружения, предупреждения и ликвидации последствий компьютерных атак) разослала предупреждение о вирусе и рекомендации по защите. Однако эксперты предупреждают, что пока удалось остановить только первую волну заражений, а в Интернете уже замечены новые модификации вируса...
В регионах из-за кибератаки управления ГИБДД случились сбои с выдачей прав
Система выдачи водительских прав временно не работала в ряде регионов России из-за кибератаки на компьютеры МВД, которая была совершена в пятницу, 12 мая, вечером. Об этом ТАСС сообщил источник в правоохранительных органах.
"Система по выдаче прав ГИБДД также подверглась вирусной атаке накануне вечером. Из-за этого не работает система выдачи водительских прав. В настоящее время специалисты решают эту проблему в ряде регионов", — сказал собеседник агентства. Регистрационно-экзаменационные отделы ГИБДД не работали, в частности, в ряде регионов Центрального, Северо-Западного, Северо-Кавказского, Приволжского и Уральского федеральных округов.
В управлениях ГИБДД по Белгородской, Брянской, Воронежской, Ивановской, Калужской, Костромской, Курской, Тверской и Ярославской областей в субботу ТАСС сообщили, что временно не регистрируют транспортные средства в связи с техническим сбоем.
Позже было сообщено, что Сбои в работе подразделений ГИБДД России в настоящее время ликвидированы. Об этом ТАСС сообщила официальный представитель МВД РФ Ирина Волк.
РЖД удалось локализовать вирус-блокировщик
Компьютерный вирус, атаковавший IT-систему ОАО "Российские железные дороги" (РЖД), удалось локализовать, сейчас проводятся технические работы по его уничтожению. Об этом сообщила пресс-служба транспортной компании, пишут "Известия".
ЦБ зафиксировал массовые хакерские атаки на российские банки
Центр мониторинга и реагирования на компьютерные атаки в кредитно-финансовой сфере Банка России (ФинЦЕРТ) фиксировал массовые рассылки банкам вредоносного программного обеспечения, но ресурсы кредитных организаций не скомпрометированы, сообщили РИА Новости в пресс-службе регулятора.
При этом отметили, что ФинЦЕРТ еще в середине апреля направлял участникам информационного обмена информацию о признаках компрометации и методах выявления и противодействия вредоносному программному обеспечению типа "шифровальшик". Кроме того, в начале мая подобное уведомление было разослано в отношении иного типа вредоноса (cobalt strike).
МТС заявил об отражении хакерской атаки на свои серверы
Российский оператор мобильной связи МТС подвергся хакерским атакам и успешно их отразил, об этом заявил РБК пресс-секретарь компании Дмитрий Солодовников. "Атаки на МТС были ночью, мы их отразили", — сказал он.
 Вирус WannaCry распространяется и заражает компьютеры по всему миру
Минздрав РФ отчитался об успешном отражении хакерской атаки
Министерство здравоохранения отразило хакерские атаки на свои серверы. Об этом сообщается в Twitter ведомства со ссылкой на помощника министра здравоохранения Никиту Одинцова.
"Сообщаю, что @MINZDRAV_RF (название Twitter Минзднава. — РБК) оперативно отразил начавшиеся атаки и закрыл уязвимости", — написал Одинцов.
Американский эксперт прогнозирует новые и более опасные кибератаки в мире
Есть все основания прогнозировать, что за совершенной в пятницу массированной кибератакой по всему миру последуют гораздо более масштабные диверсии. Такое мнение выразил в интервью агентству Associated Press (AP) авторитетный американский эксперт в области компьютерной безопасности Ори Эйсен, который возглавляет профильную фирму Trusona в штате Аризона и занимается информационными технологиями более 15 лет, сообщает ТАСС.
"То, что произошло, можно назвать детскими шалостями. До действительно серьезных последствий пока еще не дошло", — отметил он. "Что будет, если этому (кибератаке) подвергнутся 10 атомных электростанций и если выйдет из строя целая электроэнергетическая система? А что произойдет, если это будет плотина или мост?" — задал Эйсен риторические вопросы. Он считает, что пространство интернета заражено самыми разными вирусами, и без кардинальных преобразований "глобальной паутины" кибернападения продолжатся, а их масштаб будет постепенно увеличиваться. "Сегодня это произошло с 10 тыс. компьютеров. Нет препятствий, мешающих сделать то же самое завтра со 100 млн компьютеров", — добавил специалист.
Перед бурей было затишье...
В первые месяцы 2017 года "Лаборатория Касперского" наблюдала уменьшение объема вредоносных спам-рассылок – по сравнению с четвертым кварталом 2016 года зловредов в почте стало в 2,4 раза меньше. Наиболее заметно сократилась доля троянцев-шифровальщиков, рассылаемых злоумышленниками в спаме. Эксперты компании связывают это с тем, что с конца прошлого года активность крупнейшего в мире спам-ботнета Necurs практически стихла, а именно он нес ответственность за большую часть вредоносных рассылок.
Однако это затишье, скорее всего, является временным, указывала "Лаборатория". Вредоносный спам, конечно же, никуда не исчез. После снижения активности ботнета Necurs содержание вредоносных писем стало совершенно разнообразным: злоумышленники распространяют как шифровальщиков, так и программы-шпионы, бэкдоры и новые модификации опасного банковского троянца Zeus. Более того, киберпреступники применяют различные новые приемы, чтобы обойти защитные фильтры и усыпить бдительность пользователей.
Так, в первом квартале эксперты "Лаборатории Касперского" наблюдали растущий объем вредоносных писем, в которых зловред был упакован в запароленный архив. Эта уловка позволяла злоумышленникам избегать проверки файла защитным решением. Внутри таких архивов были офисные документы (часто замаскированные под различные счета и уведомления), содержащие макросы или скрипты Javascript, которые в свою очередь при запуске загружали на компьютер пользователя другие вредоносные программы.
"Современные почтовые спам-фильтры эффективно справляются с задачей детектирования спама, который рассылается традиционным способом, поэтому злоумышленники вынуждены искать новые методы обхода фильтров. В ход идут и рассылки через социальные сети и мессенджеры, и запароленные архивы, содержащие зловреды. Последняя тенденция, скорее всего, сохранится и дальше: защищенный паролем документ выглядит в глазах пользователей более надежным и не может быть проверен защитным фильтром на наличие потенциальной опасности", – рассказывает Дарья Лосева, спам-аналитик "Лаборатории Касперского".